
瞭解技術運作方式
共用紀錄。明確的責任鏈。
瞭解簽署及共用記錄如何融入實際的企業工作流程。
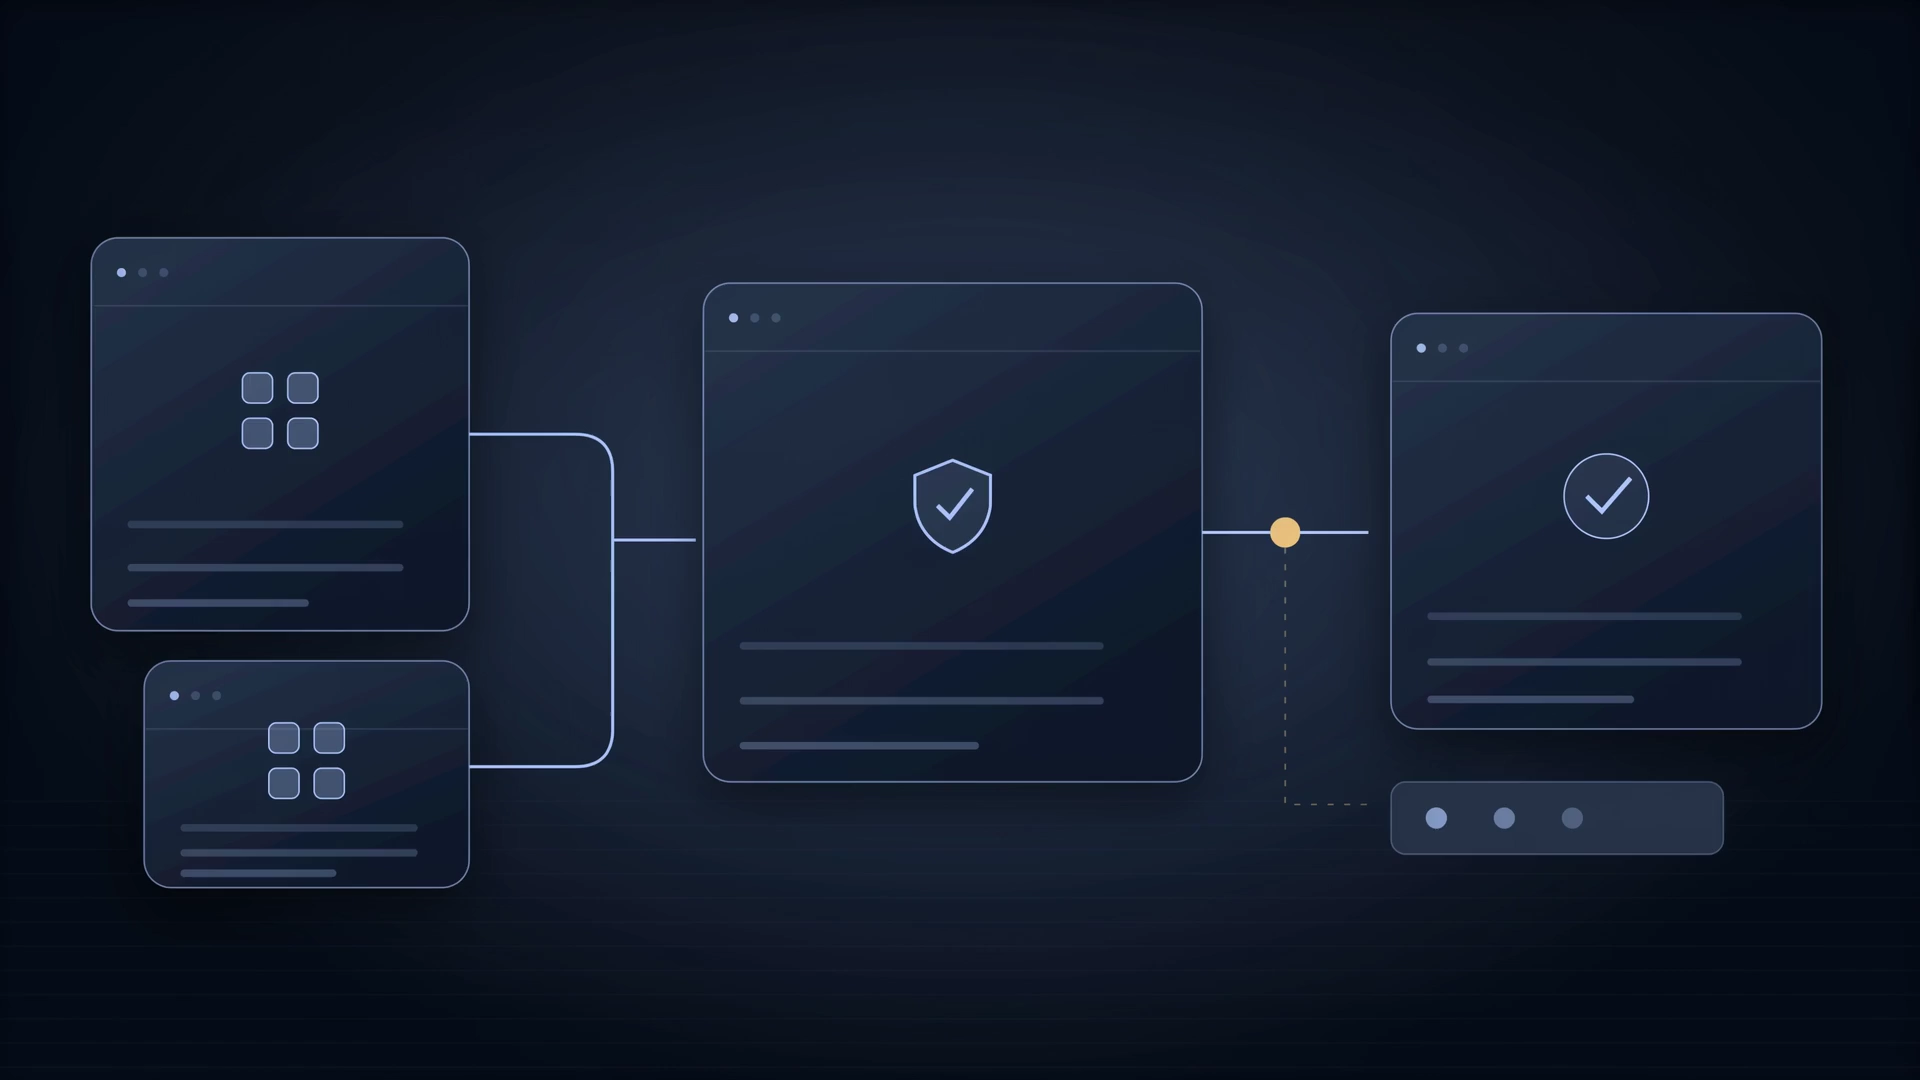
互動式工作流程示意性工程情境
01 / 03
建立來源
定義由誰提供紀錄、來源系統驗證哪些內容,以及誰獲准簽署。
商業紀錄與已識別的發行者經授權的簽署聲明
閱讀完整工作流程
建立來源
定義由誰提供紀錄、來源系統驗證哪些內容,以及誰獲准簽署。
商業紀錄與已識別的發行者 → 經授權的簽署聲明
協調參與者
在選擇網路設計前,確認參與方權限、驗證規則與修正流程。
已簽署紀錄+網路規則 → 一致的共用事件歷史
連接工作流程
將紀錄連結至企業系統,並讓稽核軌跡可供檢視。帳本會記錄一項聲明,但不會獨立證明實體事件確實發生。
已記錄事件+整合範圍 → 可追溯的系統更新
受控的導入與資格紀錄
發行者與驗證者應用程式整合
從輸入到實用輸出
追蹤工作。 檢視結果。
探索提議的交付工作流程。每個步驟都將一項活動連結至團隊可以審查的內容。
工作流程藍圖示意性交付設計
需定義的輸入
發行者、持有人與驗證者責任
憑證聲明與狀態要求
身分、同意與應用程式介面
可供審查的輸出
憑證結構與信任模型
就發行方權限、聲明、到期日與狀態規則達成共識。確認接收流程所需取得的最少資訊。
已依據約定需求完成審查我們定義並交付的內容
實用產出物。 共同定義完成標準。
確切範圍依探索階段結果而定。這些是我們共同討論、規格化及審查的建構要素。
- 發行者、持有人與驗證者旅程
- 憑證結構與生命週期
- 驗證與狀態整合
- 同意與復原設計
元件如何串聯
以您的營運需求為核心的架構。
發行者系統 → 簽署憑證 → 持有人/呈現 → 驗證者與狀態檢查 → 依賴方工作流程。區塊鏈為選用項目;信任與互通性需求會決定採用的方式。
根據實際限制條件設計。
- 密碼學驗證可確認憑證所定義的特性,但無法確認其所有底層的現實世界聲明。
- 身分可信度、隱私與法律接受度取決於所選的生態系統與業務需求。
找到正確的起點
產品,適用時採用現成方案。 關鍵之處,採用客製化建置。
從驗證者所需的聲明及其背後的權威來源開始。將圍繞該目的交換的資訊減至最低。
帶上您的目標,以及應受其協助的人員。我們將規劃初步範圍與推進所需的證據。
討論此專案您的起始點會帶入可編輯的詢問內容。做出此選擇不會預約或配置任何項目。清晰的專案交付流程
一份計畫。 進度清晰可見。
完整建置、專注於特定整合的方案,或由專家與您的團隊並肩合作。合作方式將依範圍而定,而非套用固定的團隊模板。
- 01
需求探索
定義使用者、流程、限制條件,以及第一個具實用性的成功衡量方式。
- 02
設計
讓介面、架構、資料與整合決策清楚可見。
- 03
建置與評估
交付可運作的增量成果,並測試任務、權限與棘手情境。
- 04
發布與演進
就上線、復原、交接及負責持續營運的人員安排達成共識。
開始前
好問題。 清楚答案。
數位憑證是否需要區塊鏈?
不需要。憑證格式與驗證流程可搭配不同的信任登錄庫與基礎架構運作。我們會根據所需生態系統選擇設計。
憑證可以撤銷或到期嗎?
生命週期會在支援的情況下定義到期、狀態檢查,以及替換或撤銷規則。驗證者必須在判定時使用該資訊。
讓下一步發揮實際效益
告訴我們 哪些地方需要運作得更好。
與我們的團隊洽談
與我們的 AI 指南一起探索,或聯絡能夠評估工作範圍的人員。