
Blockchain und digitales Vertrauen
Überführen Sie vereinbarte Regeln in eine testbare Ausführung.
Vertragslogik rund um einen definierten Transaktions- oder Asset-Workflow gestalten und implementieren. Berechtigungen, Sonderfälle und Verantwortlichkeiten für Upgrades gemeinsam mit Tests, Bereitstellungsverfahren und Anwendungsintegration modellieren.
SEHEN SIE, WIE DIE TECHNOLOGIE FUNKTIONIERT
Ein gemeinsamer Datensatz. Eine klare Verantwortungskette.
Sehen Sie, wie Unterschriften und gemeinsam genutzte Datensätze in einen echten Unternehmensworkflow passen.
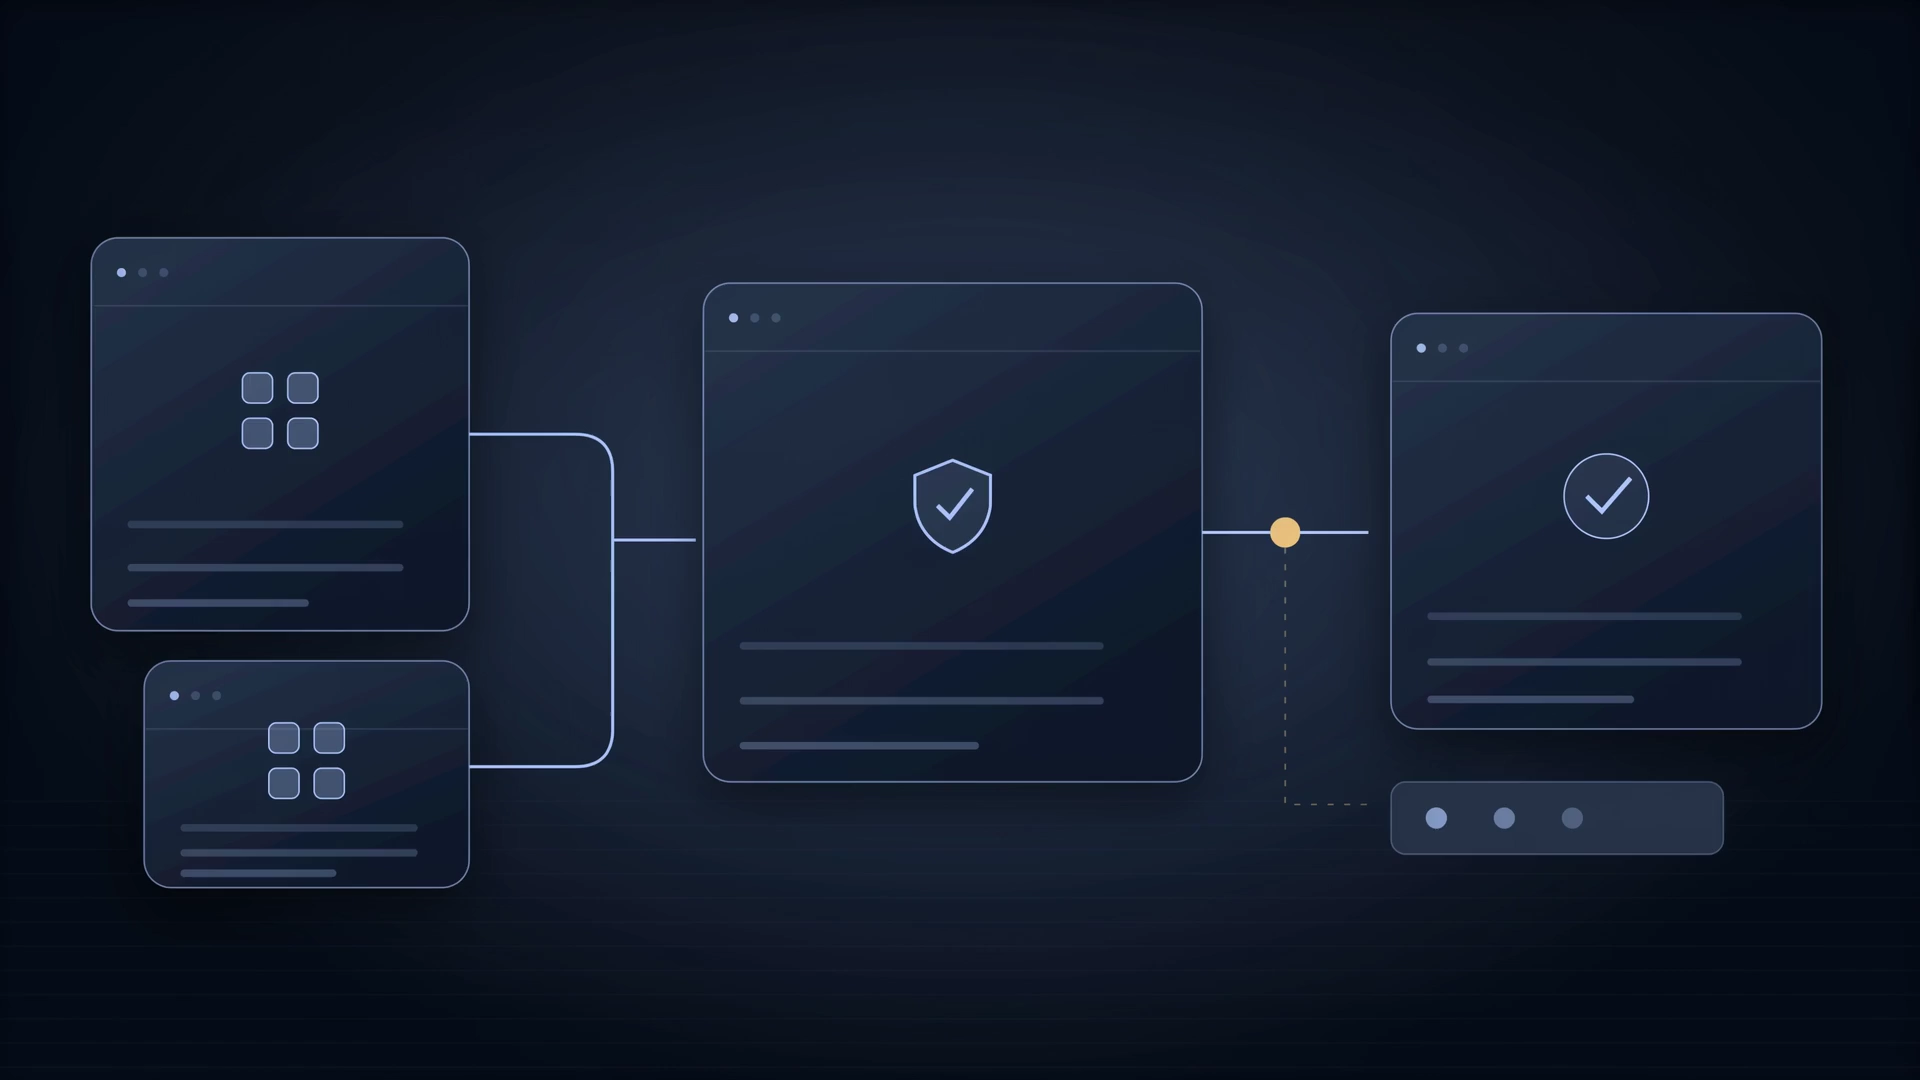
INTERAKTIVER WORKFLOWBeispielhaftes Engineering-Szenario
01 / 03
Die Quelle festlegen
Definieren, wer den Datensatz bereitstellt, was das Quellsystem verifiziert und wer zur Unterzeichnung berechtigt ist.
Ein geschäftlicher Datensatz und ein identifizierter AusstellerEine autorisierte signierte Erklärung
Den vollständigen Workflow lesen
Die Quelle festlegen
Definieren, wer den Datensatz bereitstellt, was das Quellsystem verifiziert und wer zur Unterzeichnung berechtigt ist.
Ein geschäftlicher Datensatz und ein identifizierter Aussteller → Eine autorisierte signierte Erklärung
Beteiligte koordinieren
Legen Sie Teilnehmerberechtigungen, Validierungsregeln und den Korrekturprozess fest, bevor Sie das Netzwerkdesign auswählen.
Signierter Datensatz + Netzwerkregeln → Eine konsistente gemeinsame Ereignishistorie
Workflow verbinden
Verbinden Sie Aufzeichnungen mit Unternehmenssystemen und machen Sie den Prüfpfad einsehbar. Ein Ledger dokumentiert eine Aussage; es beweist das physische Ereignis nicht unabhängig.
Erfasstes Ereignis + Integrationsumfang → Nachvollziehbare Systemaktualisierungen
Workflows für mehrparteiliche Genehmigungen und Abwicklungen
Vertragsbasierte Anwendungsfunktionen
VON DER EINGABE ZUM NÜTZLICHEN ERGEBNIS
Die Arbeit verfolgen. Das Ergebnis überprüfen.
Entdecken Sie einen vorgeschlagenen Bereitstellungsprozess. Jeder Schritt verbindet eine Aktivität mit etwas, das Ihr Team prüfen kann.
WORKFLOW-BLAUPAUSEBeispielhafte Lösungsarchitektur
ZU DEFINIERENDE EINGABEN
Geschäftsregeln und Lebenszyklusstatus
Ziel-Blockchain, Schnittstellen und Befugnisstruktur
Anforderungen an Prüfung, Upgrades und Betrieb
PRÜFBARES ERGEBNIS
Eine Vertragsspezifikation und ein Bedrohungsmodell
Übergänge, Berechtigungen und unveränderliche Regeln definieren. Abhängigkeiten von externen Informationen und die zur Änderung des Systems berechtigten Personen identifizieren.
Gemäß den vereinbarten Anforderungen geprüftWAS WIR DEFINIEREN UND LIEFERN
Praktische Ergebnisse. Ein gemeinsames Verständnis davon, wann etwas abgeschlossen ist.
Der genaue Umfang ergibt sich aus der Anforderungsanalyse. Dies sind die Bausteine, die wir gemeinsam besprechen, spezifizieren und prüfen.
- Spezifikation von Zuständen und Berechtigungen
- Implementierung und Tests vertraglich vereinbaren
- Anwendungs- und Ereignisintegration
- Verfahren für Bereitstellung und Änderungen
WIE DIE KOMPONENTEN ZUSAMMENSPIELEN
Architektur mit ihrem Betrieb im Blick.
Anwendung und Signaturrichtlinie → Vertragsschnittstelle → Transaktionsausführung → Ereignisindizierung und Abgleich. Externe Eingaben und administrative Berechtigungen bleiben explizite Vertrauensgrenzen.
Für reale Einschränkungen gestaltet.
- Tests und Code-Reviews belegen nicht, dass ein Smart Contract frei von ausnutzbaren Schwachstellen ist. Unabhängige Audits werden separat abgegrenzt und nachgewiesen.
- On-Chain-Aktionen können unumkehrbar sein; das Betriebs- und Änderungsmodell muss das ausgewählte Design widerspiegeln.
DEN RICHTIGEN AUSGANGSPUNKT FINDEN
Ein Produkt, wo es passt. Eine individuelle Entwicklung, wo sie entscheidend ist.
Übersetzen Sie die Geschäftsregeln in ein explizites Zustandsmodell und testen Sie anschließend sowohl erwartete Transaktionen als auch die möglichen Fehlerfälle.
Bringen Sie Ihr Ziel und die Menschen mit, die davon profitieren sollen. Wir entwickeln einen ersten Umfang und die erforderlichen Nachweise, um voranzukommen.
Dieses Projekt besprechenIhr Ausgangspunkt wird in eine bearbeitbare Anfrage übernommen. Durch diese Auswahl wird nichts gebucht oder bereitgestellt.EIN KLARER WEG DURCH DIE AUSLIEFERUNG
Ein Plan. Sichtbarer Fortschritt.
Eine vollständige Entwicklung, eine fokussierte Integration oder Spezialisten an der Seite Ihres Teams. Der Einsatz richtet sich nach dem Umfang – nicht nach einem festen Teammodell.
- 01
Entdecken
Nutzer, Prozess, Einschränkungen und eine aussagekräftige erste Erfolgskennzahl definieren.
- 02
Entwickeln
Machen Sie Entscheidungen zu Oberfläche, Architektur, Daten und Integration sichtbar.
- 03
Entwickeln und evaluieren
Funktionsfähige Zwischenstände liefern und Aufgabe, Berechtigungen sowie schwierige Fälle testen.
- 04
Veröffentlichen und weiterentwickeln
Einführung, Wiederherstellung, Übergabe und die für den laufenden Betrieb verantwortlichen Personen abstimmen.
VOR DEM START
Gute Fragen. Klare Antworten.
Bieten Sie ein Sicherheitsaudit an?
Technische Tests und Prüfungen unterscheiden sich von einem unabhängigen Sicherheitsaudit. Umfang, Prüfer und Bericht eines Audits müssen vereinbart und ausdrücklich benannt werden.
Können sich Vertragsregeln nach der Bereitstellung ändern?
Das hängt von der Architektur ab. Upgradefähigkeit, Governance und Migration sind bewusste Entscheidungen mit Abwägungen, keine universelle Funktion.
DER NÄCHSTE SCHRITT SOLL NÜTZLICH SEIN
Teilen Sie uns mit, was besser funktionieren muss.
Mit unserem Team sprechen
Entdecken Sie Inhalte mit unserem KI-Leitfaden oder wenden Sie sich an die Personen, die den Leistungsumfang bestimmen können.