
Blockchain en digitaal vertrouwen
Een gedeeld record. Duidelijke verantwoordelijkheden.
Ontwerp systemen met gedeelde grootboeken voor organisaties die records en transacties over grenzen heen moeten coördineren. Wij bepalen deelnemers, machtigingen, netwerkbeheer en integratie met bestaande bedrijfssystemen voordat we een grootboekarchitectuur kiezen.
BEKIJK HOE DE TECHNOLOGIE WERKT
Een gedeeld record. Een duidelijke verantwoordingsketen.
Bekijk waar handtekeningen en gedeelde gegevens in een echte enterprise-workflow passen.
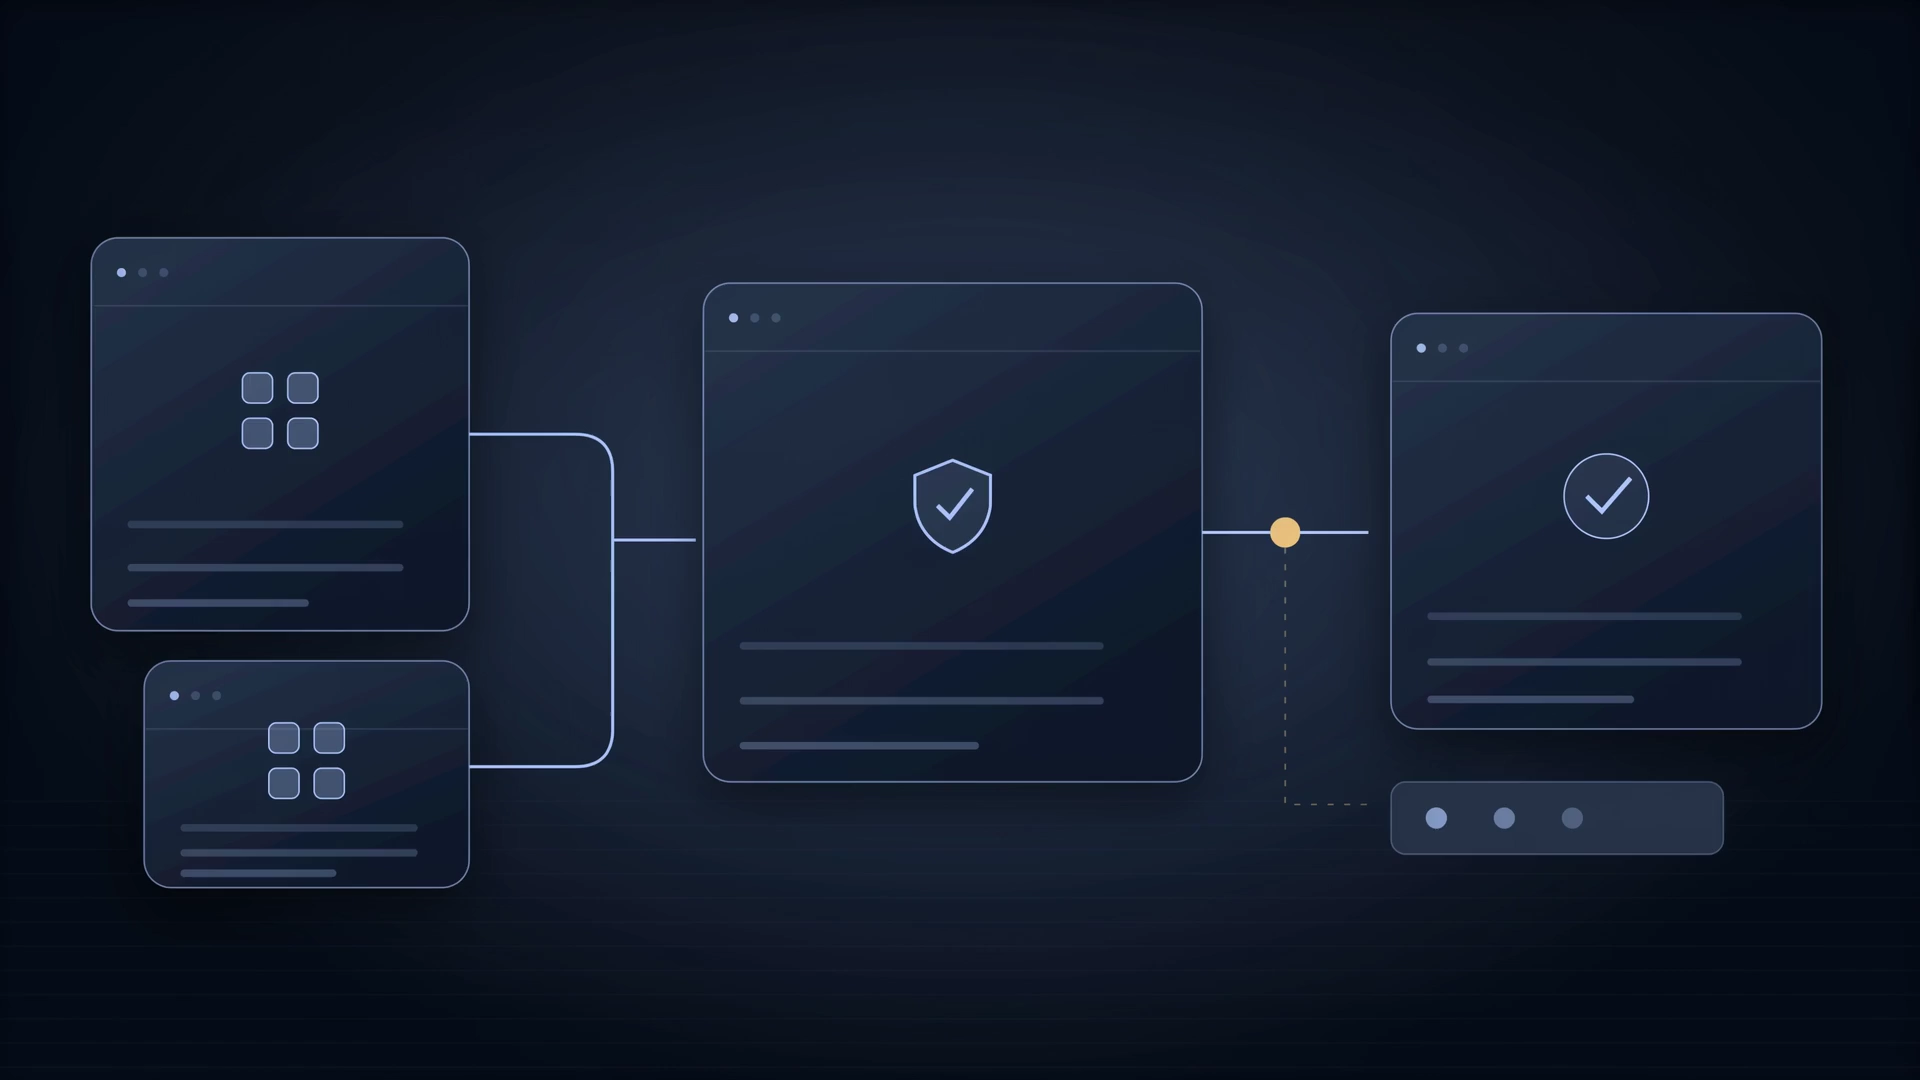
INTERACTIEVE WORKFLOWIllustratief technisch scenario
01 / 03
Stel de bron vast
Definieer wie het record aanlevert, wat het bronsysteem verifieert en wie bevoegd is om te ondertekenen.
Een bedrijfsrecord en geïdentificeerde uitgeverEen bevoegde, ondertekende verklaring
De volledige workflow lezen
Stel de bron vast
Definieer wie het record aanlevert, wat het bronsysteem verifieert en wie bevoegd is om te ondertekenen.
Een bedrijfsrecord en geïdentificeerde uitgever → Een bevoegde, ondertekende verklaring
Deelnemers coördineren
Spreek de deelnemersrechten, validatieregels en het correctieproces af voordat u het netwerkontwerp selecteert.
Ondertekend record + netwerkregels → Een consistente gedeelde gebeurtenisgeschiedenis
De workflow koppelen
Koppel registraties aan bedrijfssystemen en maak de audittrail controleerbaar. Een grootboek registreert een claim; het bewijst de fysieke gebeurtenis niet zelfstandig.
Vastgelegd evenement + integratieomvang → Traceerbare systeemupdates
Partnernetwerken met gecontroleerde deelname
Gedeelde registraties die met enterpriseplatformen zijn verbonden
VAN INVOER NAAR BRUIKBARE UITVOER
Volg het werk. Controleer het resultaat.
Ontdek een voorgestelde leveringsworkflow. Elke stap koppelt een activiteit aan iets dat je team kan beoordelen.
WORKFLOWBLauwdrukIllustratief leveringsontwerp
TE DEFINIËREN INVOER
Rollen van deelnemers en vertrouwensvereisten
Transactieregels en behoeften aan vertrouwelijkheid
Identiteit, hosting en enterprise-interfaces
BEOORDEELBARE OUTPUT
Een model voor deelname en toestemming
Breng organisaties, identiteiten, toegestane transacties en vertrouwelijkheidsgrenzen in kaart. Specificeer hoe nieuwe deelnemers toetreden en bestaande toegang wordt ingetrokken.
Getoetst aan de overeengekomen vereistenWAT WE DEFINIËREN EN LEVEREN
Praktische resultaten. Een gedeelde definitie van gereedheid.
De exacte reikwijdte volgt uit de verkenning. Dit zijn de bouwstenen die we samen bespreken, specificeren en beoordelen.
- Deelnemers- en governancemodel
- Netwerkarchitectuur met geautoriseerde toegang
- Integratie van bedrijfssystemen en identiteit
- Ontwerp van netwerkbeheer en herstel
HOE DE ONDERDELEN SAMENHANGEN
Architectuur met uw bedrijfsvoering als uitgangspunt.
Deelnemerstoepassingen → geautoriseerde identiteit → transactie-/grootboekdiensten → private gegevens en bedrijfsintegraties. De netwerkkeuze volgt uit de governance- en operationele vereisten.
Ontworpen rond reële beperkingen.
- Geautoriseerde toegang neemt verantwoordelijkheden op het gebied van sleutelbeheer, vertrouwelijkheid en bedrijfsvoering niet weg.
- Een gedeeld grootboek is niet automatisch de juiste oplossing; een centraal platform kan in dezelfde behoefte voorzien met minder complexiteit.
VIND HET JUISTE VERTREKPUNT
Een product waar het past. Maatwerk waar het ertoe doet.
Definieer wie mag deelnemen, wat zij kunnen zien en hoe het netwerk wordt bestuurd voordat u de technologie selecteert.
Breng uw doelstelling mee en de mensen die ermee geholpen moeten worden. We werken een eerste scope uit en bepalen welk bewijs nodig is om verder te gaan.
Bespreek dit projectUw uitgangspunt wordt overgenomen in een bewerkbare aanvraag. Door deze selectie te maken, wordt niets geboekt of ingericht.EEN DUIDELIJK PAD DOOR DE LEVERING
Eén plan. Zichtbare voortgang.
Een volledige ontwikkeling, een gerichte integratie of specialisten naast uw team. De samenwerking volgt de omvang van de opdracht, niet een vast teammodel.
- 01
Ontdekken
Definieer gebruikers, het proces, beperkingen en een bruikbare eerste succesmaatstaf.
- 02
Ontwerpen
Maak beslissingen over interface, architectuur, gegevens en integratie zichtbaar.
- 03
Bouwen en evalueren
Lever werkende tussenstappen op en test de taak, machtigingen en moeilijke gevallen.
- 04
Opleveren en doorontwikkelen
Spreek de uitrol, het herstel, de overdracht en de personen die verantwoordelijk zijn voor de voortdurende werking af.
VOORDAT U BEGINT
Goede vragen. Duidelijke antwoorden.
Wie beheert het netwerk?
Het ontwerp specificeert welke organisaties verantwoordelijk zijn voor knooppunten, identiteit, updates en incidentrespons. De exploitatie is een overeengekomen serviceverantwoordelijkheid.
Kunnen verschillende deelnemers verschillende informatie zien?
De architectuur kan gedeelde status, privégegevens en interfaces per rol scheiden. Het exacte privacymodel wordt geëvalueerd voor het geselecteerde platform.
LATEN WE DE VOLGENDE STAP NUTTIG MAKEN
Vertel ons wat beter moet werken.
Praat met ons team
Ontdek het met onze AI-gids of neem contact op met de mensen die het werk kunnen afbakenen.